Capacidades del proxy inverso SaaS
Pon tu sitio detrás de nuestros nodos en Moscú, San Petersburgo, Ámsterdam y Chisináu. SSL, filtrado básico de DDoS y estadísticas de tráfico incluidos.
desde $45/mo · ver precios
Qué asume la red en protección
Cuando el tráfico pasa por la red, desde fuera solo se ven sus direcciones y tu servidor deja de ser un blanco. En los nodos funciona un filtrado básico de DDoS: los paquetes basura evidentes se descartan por firma. Los tipos de ataque se explican en el artículo sobre protección DDoS.
Protección contra escáneres y bots: bloqueo de la enumeración de rutas, límite de frecuencia, listas negras y blancas, verificación de los bots de búsqueda. Primero mostramos lo que se bloquearía y después activas el bloqueo. Es el módulo Antibot, con tarifa aparte.
Esto solo funciona si la dirección del servidor sigue oculta. Registros A antiguos, subdominios como mail o las cabeceras del correo pueden delatarla, y entonces el atacante rodea la red. Antes de conectar, cambia la dirección del servidor y acepta tráfico solo desde la red de filtrado.
Qué se acelera exactamente
La mejora viene de tres cosas, y la primera suele pesar más que las otras dos juntas:
- Caché de estáticos en los nodos. Imágenes, scripts, estilos y fuentes salen del nodo más cercano al visitante. Esa petición no llega a tu servidor.
- Negociación TLS cerca del usuario. El handshake necesita varios viajes de ida y vuelta. Si se hacen con un nodo cercano y no con un servidor en otro continente, la página empieza a cargar bastante antes.
- Compresión. Se aplica a todo lo que se envía al cliente, también a las respuestas dinámicas.
Las páginas dinámicas funcionan igual: las peticiones que no se pueden cachear van a tu servidor por una conexión que el nodo mantiene abierta.
Cuándo ayuda el proxy y cuándo no
No ayuda a todos los sitios por igual. Si reconoces tu caso en la tabla, conéctalo; si no, no esperes mucho.
| Situación | Qué aporta |
|---|---|
| Muchas imágenes, vídeos y descargas | El caso principal: los archivos estáticos salen del nodo más cercano y tu servidor libera ancho de banda |
| Visitantes repartidos por varias regiones | Menos latencia en cada petición, no solo en la primera |
| Picos de tráfico puntuales | Los picos los absorbe la red, no tu servidor |
| El sitio ya ha sufrido ataques | La dirección real del servidor deja de verse y el tráfico basura se descarta por el camino |
| Un servicio interno para diez empleados | Casi nada: basta con ajustar el servidor |
| Cada respuesta es única para el usuario | No hay nada que cachear; quedan el proxy y la protección |
Activar la protección del tráfico
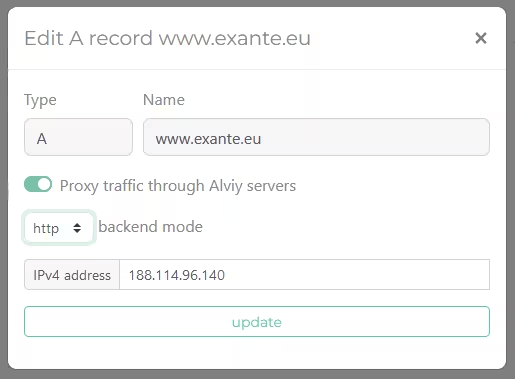
Configuración del modo proxy
Después de delegar una zona a Alviy.com, se habilita la posibilidad de activar el modo proxy. Tras generar los certificados SSL para la zona en los sistemas de proxy de Alviy, se activa el modo de edición con las opciones de proxy de tráfico:
- La opción Proxy de tráfico redirige el tráfico a los centros de limpieza, ocultando la dirección IP de destino
- El modo backend define el protocolo de comunicación entre los servidores de Alviy y el servidor web de destino para el modo proxy activo. Se trata de la transmisión abierta de tráfico mediante http o mediante el protocolo cifrado https
Cómo usar un proxy inverso SaaS
Añade registros A y AAAA para el dominio para equilibrar la carga entre los nodos.

El proxy está disponible para los siguientes tipos de registro:
- A una o más direcciones IPv4
- AAAA servidores disponibles en el espacio IPv6
- CNAME el proxy se activará automáticamente para los alias de dominios A y AAAA que ya tienen proxy. La acción se aplica a los alias dentro de la zona actual
Cómo empezar con el proxy inverso
Sigue estos tres pasos
Listo en unas horas
1. En tu cuenta de Alviy, crea una zona y transfiere todos los registros DNS
2. Delega el dominio a Alviy en tu registrador de dominios
3. Espera a que se creen los certificados SSL/TLS
4. Gestiona tu proxy