网络在防护方面承担什么
流量经过网络后,外部只能看到网络的地址,您的服务器不再是攻击目标。流量型攻击被分散到各个节点,明显的垃圾数据包按特征丢弃,应用层攻击(包括 SQL 注入和 XSS)通过分析请求和客户端行为过滤。各类攻击的说明见DDoS 防护一文。
前提是源站地址保持隐藏。旧的 A 记录、mail 之类的子域名或邮件头都可能暴露它,攻击者就会绕过网络直接攻击。接入前请更换服务器地址,并只接受来自过滤网络的流量。
具体加快了什么
速度提升来自三个方面,第一项通常比另外两项加起来还多:
- 节点缓存静态资源。 图片、脚本、样式和字体由离访客最近的节点返回,这类请求不会到达您的服务器。
- 在用户附近完成 TLS 握手。 握手需要多次往返。往返对象是附近的节点而不是另一个大洲的服务器时,页面会明显更早开始加载。
- 压缩。 适用于发给客户端的所有内容,包括动态响应。
动态页面照常工作:无法缓存的请求通过节点与您的服务器之间保持的连接转发到源站。
什么情况下代理有用,什么情况下没用
它并不是对所有网站都同样有效。在下表中找到您的情况再决定是否接入。
| 场景 | 代理带来什么 |
|---|---|
| 大量图片、视频和下载文件 | 主要用途:静态文件由最近的节点返回,源站带宽得到释放 |
| 访客分布在多个地区 | 每个请求的延迟都会降低,而不只是第一个 |
| 偶尔出现流量高峰 | 高峰由网络承担,而不是您的服务器 |
| 网站曾经遭到攻击 | 服务器真实地址不再暴露,垃圾流量在途中被丢弃 |
| 十个员工使用的内部服务 | 几乎没有作用,调优服务器即可 |
| 每个响应都因用户而异 | 没有可缓存的内容,但仍有代理和防护 |
启用流量防护
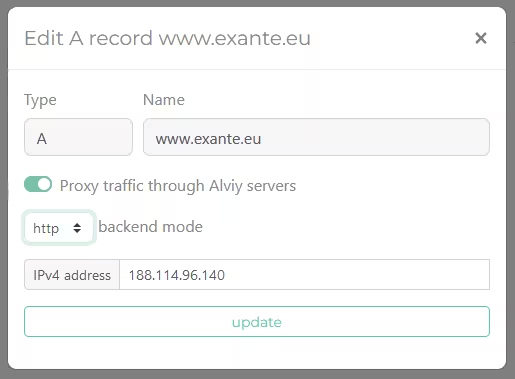
代理模式设置
在 Alviy.com 完成区域委托后,即可启用代理模式。在 Alviy 的代理系统上 为区域生成 SSL 证书之后,将激活带有流量代理选项的编辑模式:
- Proxy traffic 开关会将流量重定向至清洗中心,隐藏目标 IP 地址
- backend mode 为已启用的代理模式确定 Alviy 服务器 与目标 Web 服务器之间的通信协议。可以是通过 http 的明文流量传输,也可以是通过加密协议 https
如何使用 SaaS 反向代理
为域名添加 A 和 AAAA 记录,以在各节点之间均衡负载。

以下类型的记录支持代理:
- A 一个或多个 IPv4 地址
- AAAA 在 IPv6 空间中可访问的服务器
- CNAME 对于指向已被代理的 A 和 AAAA 域名的别名,将自动启用 代理。此操作适用于当前区域内的别名
如何接入 reverse proxy
完成三个步骤
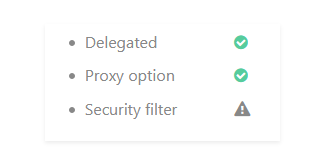
数小时内即可就绪
1. 在 Alviy 控制台中创建区域并迁移所有 DNS 记录
2. 在您的域名注册商处将域名委托给 Alviy
3. 等待 SSL/TLS 证书签发完成
4. 开始管理