DDoS-Schutz: wie Angriffe funktionieren und wie man sie abwehrt
DDoS ist längst nicht mehr nur ein Problem großer Unternehmen: Ein Botnetz für ein paar Stunden zu mieten kostet heute weniger als eine Arbeitsstunde eines Administrators. Onlineshops, Medien, Gameserver und kleine Unternehmenswebsites geraten gleichermaßen unter Beschuss. Wie solche Angriffe funktionieren, warum gewöhnliches Hosting ihnen nicht gewachsen ist und was tatsächlich hilft, erfahren Sie hier.
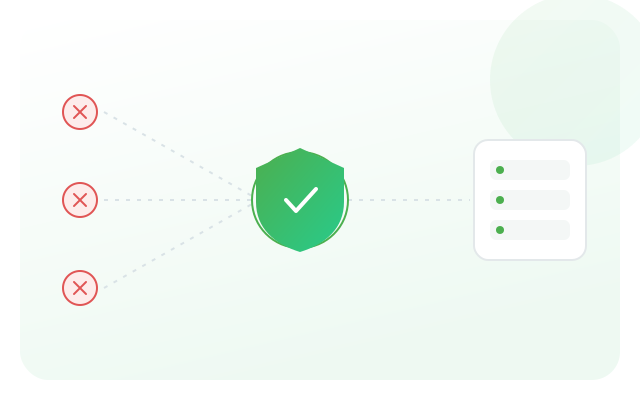
Das Prinzip des Schutzes ist einfach: Der Traffic geht nicht direkt an Ihren Server, sondern durchläuft ein Filternetz. Unerwünschte Anfragen werden schon auf dem Weg abgefangen, und nur legitimer Traffic erreicht die Anwendung.
Was ein DDoS-Angriff ist
DDoS (Distributed Denial of Service) ist ein verteilter Angriff zur Dienstverweigerung. Eine große Zahl infizierter Geräte (ein Botnetz) sendet gleichzeitig Anfragen an Ihre Ressource, um deren Kapazitäten zu erschöpfen: die Bandbreite der Leitung, die Leistung der Netzwerkgeräte, die CPU oder den Verbindungspool der Anwendung. Das Ziel ist nicht, Daten zu stehlen, sondern den Dienst für echte Nutzer unerreichbar zu machen. Der entscheidende Unterschied zu einer gewöhnlichen Lastspitze: Die Quellen verteilen sich auf Tausende von Adressen, daher reicht es nicht, „eine IP zu sperren“.
Volumetrische Angriffe (L3/L4)
Die direkteste Variante: Die Leitung wird so lange mit unerwünschtem Traffic gefüllt, bis nützlicher Traffic nicht mehr durchkommt. Dazu gehören UDP-Floods, SYN-Floods und Amplification. Bei Amplification schickt der Angreifer kleine Anfragen an offene öffentliche Dienste (DNS, NTP, memcached) und fälscht dabei Ihre Adresse als Absender, worauf diese Dienste dem Opfer mit Paketen antworten, die um ein Vielfaches größer sind. Solche Angriffe werden in Gigabit pro Sekunde gemessen. Abwehren lassen sie sich nur durch Filterung in einem Netz mit ausreichend Bandbreitenreserve, denn auf der Seite Ihres Servers ist die Leitung bereits ausgelastet.
Angriffe auf Anwendungsebene (L7)
Deutlich heimtückischer: Der Traffic ist gering und sieht aus wie gewöhnliche HTTP-Anfragen, doch jede einzelne kostet den Server viel. Bots bombardieren die Suche der Website, Filterseiten im Katalog, Formulare oder aufwendige API-Methoden, also alles, was komplexe Datenbankabfragen auslöst. Die Leitung bleibt frei, während die Anwendung bereits ausgefallen ist. Allein anhand der IP-Adresse lässt sich ein solcher Bot nicht von einem echten Besucher unterscheiden. Dafür braucht es eine Analyse von Verhalten, Anfrageraten und Headern sowie eine Prüfung, ob der Client Browserlogik ausführen kann.
Wie die Filterung funktioniert: Filterzentren
Der Schutz beruht darauf, den Traffic der Website durch ein verteiltes Filternetz zu leiten (seine Knoten heißen Filterzentren oder Scrubbing-Center). Die Anfragen nehmen Edge-Knoten entgegen, die:
- volumetrische Angriffe dank der Gesamtbandbreite des Netzes auffangen, weil sich der Angriff auf viele Knoten „verteilt“;
- offensichtlich fehlerhafte Pakete und bekannte Angriffssignaturen verwerfen;
- das Verhalten der Clients analysieren und Bots auf Anwendungsebene abwehren;
- statische Inhalte zwischenspeichern und so den Ursprungsserver auch im Normalbetrieb entlasten.
Nur der bereinigte Datenstrom erreicht Ihren Server. Genau so arbeitet die Kombination aus CDN und AntiDDOS: Das Netz wirkt als Puffer zwischen dem Internet und Ihrer Infrastruktur.
Warum Sie Ihre echte IP-Adresse verbergen sollten
Jede Filterung ist wirkungslos, wenn der Angreifer die Adresse Ihres Servers kennt und ihn direkt angreift, am Schutz vorbei. Deshalb erscheint die ursprüngliche IP-Adresse nach dem Aktivieren des Proxying nicht mehr im DNS: Von außen sind nur die Adressen des Filternetzes sichtbar. Beachten Sie, dass die echte Adresse trotzdem noch „durchsickern“ kann, etwa über alte A-Einträge in der DNS-Historie, über Subdomains wie mail oder ftp, über E-Mail-Header und SSL-Zertifikate. Bevor Sie den Schutz einschalten, empfiehlt es sich, die IP-Adresse des Servers zu ändern und eingehenden Traffic von überall außer dem Filternetz zu blockieren.
Was Sie im Voraus vorbereiten sollten
Den Schutz mitten in einem Angriff zu aktivieren ist eine schlechte Idee: DNS-Änderungen verbreiten sich nicht sofort, und jede Minute kostet Sie Geld. Ein sinnvolles Minimum, das Sie vorher erledigen sollten:
- die TTL Ihrer DNS-Einträge rechtzeitig senken, damit die Umstellung nur Minuten dauert;
- die Zone bei einem Anbieter halten, der Proxying mit einem Klick einschalten kann;
- statische Inhalte in ein CDN verlagern, was die Grundlast senkt und die Website auch in ruhigen Zeiten beschleunigt;
- Ihr normales Traffic-Profil kennen, denn ohne dieses können Sie einen Angriff nicht von einer erfolgreichen Werbekampagne unterscheiden.
| Angriffsart | Wie er sich zeigt | Was hilft |
|---|---|---|
| UDP-/SYN-Flood | Leitung ausgelastet, Server unerreichbar | Filterung auf Netzwerkebene, Bandbreitenreserve |
| Amplification | Traffic um ein Vielfaches über dem Normalwert | Filterzentren, signaturbasierte Filterung |
| HTTP-Flood (L7) | Leitung frei, Anwendung ausgefallen | Bot-Abwehr, Verhaltensanalyse |
| Angriff auf die direkte IP | Schutz ist aktiv, aber die Website ist nicht erreichbar | IP-Adresse verbergen, Zugriff nur aus dem Filternetz |
Einen universellen „Ausschalter“ für DDoS gibt es nicht: Volumetrische Angriffe fängt die Kapazität des Netzes ab, Angriffe auf Anwendungsebene die Verhaltensanalyse und direkte Angriffe auf den Server das Verbergen seiner Adresse. Wirksamer Schutz bedeutet alle drei Ebenen gleichzeitig. Sie können sie unter CDN und Website-Schutz von Alviy aktivieren und die Tarife auf der Preisseite vergleichen.