DNS-Einträge erklärt
Jedes Mal, wenn Sie eine Website über ihren Namen aufrufen, fragt Ihr Gerät beim DNS nach: „Welche IP-Adresse hat diese Domain?“ Die Antwort liefern die Ressourceneinträge der DNS-Zone. Das sind kurze Zeilen, von denen jede genau eine Information über die Domain speichert: eine Serveradresse, einen Weg für E-Mails, einen Eigentumsnachweis und Ähnliches. Hier sind die wichtigsten Eintragstypen, mit denen Sie beim Einrichten jeder Website zu tun haben.
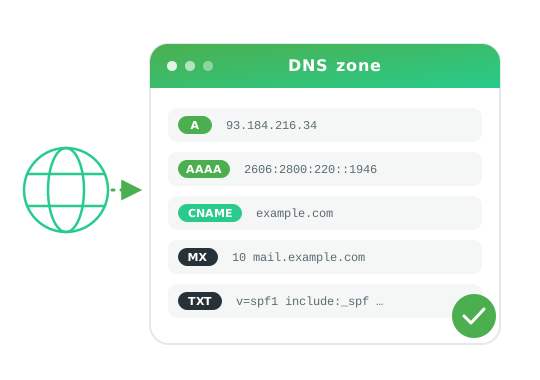
In Ihrem Alviy-Konto bearbeiten Sie die Zone in einem komfortablen Editor: Sie wählen den Eintragstyp und geben einen Namen und einen Wert ein. Die folgende Übersicht hilft zu verstehen, wofür jeder Eintrag zuständig ist.
A und AAAA: Serveradressen
Die Einträge A und AAAA bilden die Grundlage des DNS. Sie verknüpfen einen Domainnamen mit der IP-Adresse des Servers, auf dem die Website liegt. Der einzige Unterschied ist die Protokollversion: A verweist auf eine IPv4-Adresse (zum Beispiel 93.184.216.34), AAAA auf eine IPv6-Adresse (zum Beispiel 2606:2800:220:1:248:1893:25c8:1946). Eine Domain kann mehrere A- und AAAA-Einträge gleichzeitig haben. So wird die Last auf mehrere Server verteilt.
CNAME: Aliasnamen
Mit dem Eintrag CNAME (Canonical Name) wird eine Domain zum Alias einer anderen. Sie können zum Beispiel www.example.com als Alias von example.com anlegen, dann führen beide Namen zur selben Website. CNAME ist praktisch, wenn sich die Zieladresse ändern kann: Sie passen sie an einer Stelle an, und alle Aliasnamen übernehmen die Änderung automatisch. Eine wichtige Einschränkung: Ein CNAME darf nicht auf der Stammdomain stehen (dort liegen bereits die NS- und SOA-Einträge) und nicht neben anderen Einträgen mit demselben Namen existieren.
MX: Mailserver
Die MX-Einträge (Mail Exchanger) legen fest, welche Server E-Mails für die Domain annehmen. Jeder MX-Eintrag hat eine Priorität, also eine Zahl, bei der gilt: Je kleiner, desto wichtiger. E-Mails gehen zuerst an den Server mit der niedrigsten Priorität und, falls dieser nicht erreichbar ist, an den nächsten. So wird eine ausfallsichere Zustellung erreicht.
TXT: freier Text, SPF, DKIM und DMARC
Der Eintrag TXT speichert beliebige Textinformationen. Meistens dient er dem Schutz von E-Mails und dem Nachweis, dass Ihnen eine Domain gehört:
- SPF ist eine Liste der Server, die im Namen der Domain E-Mails versenden dürfen. Sie hilft gegen gefälschte Absender.
- DKIM ist eine kryptografische Signatur der Nachrichten. Sie bestätigt, dass eine Nachricht tatsächlich von Ihrer Domain stammt und nicht verändert wurde.
- DMARC ist eine Richtlinie für E-Mails, die die SPF- und DKIM-Prüfung nicht bestehen: zustellen, in den Spam verschieben oder ablehnen. Sie wird als TXT-Eintrag auf dem Namen _dmarc veröffentlicht und liefert Ihnen außerdem Berichte darüber, wer in Ihrem Namen E-Mails versendet.
- Verifizierung: Dienste (Suchmaschinen, E-Mail-Anbieter, Zahlungssysteme) bitten oft darum, einen TXT-Eintrag mit einem eindeutigen Wert anzulegen, um zu prüfen, dass die Domain Ihnen gehört.
NS und SOA: Verwaltung der Zone
Die NS-Einträge (Name Server) bestimmen, welche DNS-Server für die Domain zuständig sind. Genau diese Nameserver tragen Sie beim Registrar ein, wenn Sie eine Domain an Alviy delegieren. Der Eintrag SOA (Start of Authority) ist ein Verwaltungseintrag mit den Parametern der Zone: dem primären Server, der E-Mail-Adresse des Administrators, der Seriennummer der Zone und den Aktualisierungsintervallen für sekundäre Server. Diese beiden Einträge werden automatisch angelegt und bilden das „Gerüst“ jeder DNS-Zone.
SRV, CAA und PTR: seltenere Einträge
Nicht jede Zone braucht sie. Wenn aber einer davon im Spiel ist, versteht man die Lage schwer, ohne zu wissen, was er bewirkt.
- SRV gibt an, auf welchem Host und Port ein bestimmter Dienst läuft. Der Name des Eintrags setzt sich aus Dienst und Protokoll zusammen, zum Beispiel _sip._tcp.example.com, und der Wert enthält Priorität, Gewichtung, Port und Zielnamen. Telefonie, Verzeichnisdienste und einige Unternehmens-Messenger finden ihre Server auf diesem Weg.
- CAA nennt die Zertifizierungsstellen, die Zertifikate für die Domain ausstellen dürfen. Auf den Betrieb der Website hat der Eintrag keinen Einfluss, aber niemand sonst kann ein Zertifikat dafür erhalten. Wenn Sie CAA anlegen und später den Zertifikatsanbieter wechseln, aktualisieren Sie auch den Eintrag, sonst wird das neue Zertifikat nicht ausgestellt.
- PTR beantwortet die umgekehrte Frage: Welcher Name gehört zu dieser Adresse? Der Eintrag liegt nicht in Ihrer Zone, sondern in einer speziellen Zone des Inhabers der Adresse, deshalb richten Sie ihn über Ihren Hosting-Anbieter ein. Am meisten brauchen ihn Mailserver: Ohne korrekten Reverse-Eintrag landen Nachrichten häufig im Spam.
TTL: wie schnell Änderungen wirksam werden
Jeder Eintrag hat eine TTL (Time to Live), also die Zeit in Sekunden, für die die Antwort auf zwischengeschalteten DNS-Servern zwischengespeichert wird. Bis die TTL abgelaufen ist, sehen manche Nutzer Änderungen an einem Eintrag nicht. Deshalb senkt man vor dem Umzug einer Website die TTL rechtzeitig (zum Beispiel auf 300 Sekunden), damit die Umstellung fast sofort greift, und erhöht sie danach wieder, um die Last zu verringern.
| Typ | Zweck | Beispielwert |
|---|---|---|
| A | IPv4-Adresse | 93.184.216.34 |
| AAAA | IPv6-Adresse | 2606:2800:220:1::1946 |
| CNAME | Alias der Domain | example.com |
| MX | Mailserver | 10 mail.example.com |
| TXT | Text: SPF, DKIM, DMARC, Verifizierung | v=spf1 include:_spf.example.com ~all |
| NS | DNS-Server der Domain | ns1.alviy.com |
| SOA | Parameter der Zone | ns1.alviy.com admin.example.com … |
| SRV | Host und Port eines Dienstes | 10 5 5060 sip.example.com |
| CAA | Wer Zertifikate ausstellen darf | 0 issue "letsencrypt.org" |
Typische Kombinationen von Einträgen
In der Praxis treten Einträge in Kombinationen auf, und einige wenige davon decken die meisten Fälle ab.
Nur eine Website. Ein A-Eintrag auf der Stammdomain und ein CNAME für www, der darauf verweist. Läuft die Website über Proxying, enthält der A-Eintrag die Adresse des Filternetzes, und die echte Adresse Ihres Servers bleibt verborgen.
Website und E-Mail. Ergänzen Sie einen MX auf der Stammdomain, einen A-Eintrag für den Namen des Mailservers, einen TXT mit SPF auf der Stammdomain, einen TXT mit DKIM auf dem Namen, den Ihr E-Mail-Dienst vorgibt, und einen TXT mit DMARC auf _dmarc. Genau diese Kombination geht beim Umzug einer Zone am häufigsten verloren: Die Website ist erreichbar, E-Mails kommen nicht mehr an, und niemand bringt das sofort mit dem Umzug in Verbindung.
Heimserver oder Kamera. Ein eigener Name mit niedriger TTL, den ein Client auf dem Router aktuell hält. Der Rest der Zone bleibt davon unberührt: Dynamisches DNS ist ein gewöhnlicher A-Eintrag, der sich lediglich öfter ändert.
Die häufigsten Fehler
- Ein CNAME auf der Stammdomain. Der Standard verbietet das, und der Zoneneditor nimmt ihn nicht an. Verwenden Sie eine Adresse in einem A-Eintrag oder einen Eintrag vom Typ ALIAS, falls Ihr Anbieter ihn unterstützt.
- Zwei SPF-Einträge. Sie entstehen, wenn ein zweiter E-Mail-Dienst angebunden und einfach eine weitere Zeile ergänzt wird. Fassen Sie alles in einem einzigen Eintrag zusammen.
- Ein MX, der auf eine IP-Adresse verweist. Der Wert eines MX muss ein Name mit eigenem A-Eintrag sein.
- TXT und MX beim Umzug verloren. Ziehen Sie die gesamte Zone um, nicht nur das, was die Website braucht.
- Eine hohe TTL vor geplanten Arbeiten. Senken Sie sie einen Tag vorher, sonst zieht sich die Umstellung über einen Tag hin.
- Einträge für Dienste, die niemand mehr nutzt. Ein alter A-Eintrag auf einen abgeschalteten Server oder eine verwaiste Subdomain ist Ballast und zugleich ein Hinweis für jeden, der Ihre Infrastruktur untersucht.
Wenn Sie wissen, wofür jeder Eintrag da ist, können Sie eine Domain problemlos nach Ihren Anforderungen konfigurieren, von einer einfachen Website bis zu einer vollständigen E-Mail-Infrastruktur. Alle Einträge verwalten Sie an einer Stelle im DNS-Hosting von Alviy, und beim Umzug einer Zone von einem anderen Anbieter findet der Editor die vorhandenen Einträge automatisch.